

 2026-11-11

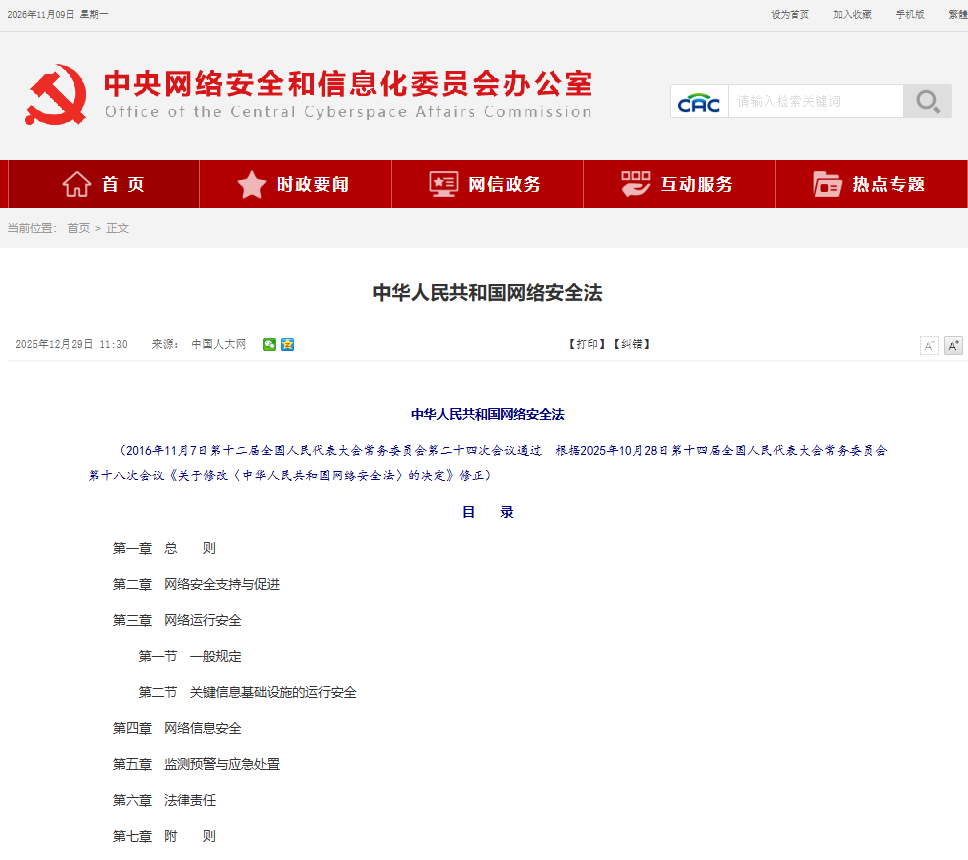
2026 年 1 月 1 日起施行的新《网络安全法》第二十五条:网络关键设备和网络安全专用产品,应当由具备资格的机构安全检测符合要求后,方可销售或者提供。防火墙就在目录里,没过检就不能销售。新法还给这条义务配上了罚则。第六十三条:销售未经检测或检测不合格的网络安全专用产品,责令停售、警告、没收违法所得;无违法所得或不足十万元的,并处二万至十万罚款;十万元以上的,并处违法所得一至五倍罚款。这条义务本身没变,变的是违反之后的代价。
检测依据两份标准。GB 42250-2022《信息安全技术 网络安全专用产品安全技术要求》管目录内所有产品,是基线,安全功能、自身安全、安全保障三层都要过,其中日志保存不少于六个月就是它定的;GA/T 1177-2014《信息安全技术 第二代防火墙安全技术要求》管防火墙这一类,安全的强度之外,性能和环境适应性要求也在后者里——应用层吞吐、网络层吞吐、延迟、最大新建连接速率、最大并发连接数,一项一项测。深盾安视下一代防火墙标准都已通过。
等保2.0 三级(GB/T 22239-2019)对“安全区域边界”有六项要求,逐条都能落到产品动作上:
边界防护——跨越边界的访问和数据流必须经受控接口,非授权设备私自接入内网、内网用户私自外联,都要能被发现和阻断;
访问控制——按最小授权放行,且不止认 IP:零信任准入把身份、终端、权限绑在一起,未认证不放行;
入侵防范——IPS、Web 防护、威胁情报多层叠加,已知与未知威胁一起拦;
恶意代码和垃圾邮件防范——病毒防护与垃圾邮件过滤,特征库在线升级、自动更新;
安全审计——全流量日志留存、攻击链回溯、风险自动定级;
可信验证——基于可信根做度量。三级里这是“可”要求,但值得单独问一句:你们度量到了哪一层。
设备凭什么撑住这条边界,先看一台能顶几台。深盾安视下一代防火墙把传统防火墙、入侵防御、病毒过滤、Web 防护、应用识别、VPN 接入、负载均衡、安全认证,集成在同一台设备上,策略集中下发、日志统一留存。多设备堆叠的成本不在采购价,而在三套策略要对齐、三份日志要拼起来,出了问题还得先判断是谁的责任。
再看能不能闭环。事前做脆弱性评估,先摸清攻击面;事中入侵防御、病毒过滤、Web 防护共用特征库与行为分析,已知未知威胁同层拦;事后全流量日志留存、攻击链回溯,一键封堵、全网同步。
它还得先当好一台网络设备。主流路由协议、IPSec/SSL VPN、智能选路与流量整形齐全,主主、主备加链路负载均衡,关键业务7×24不断。
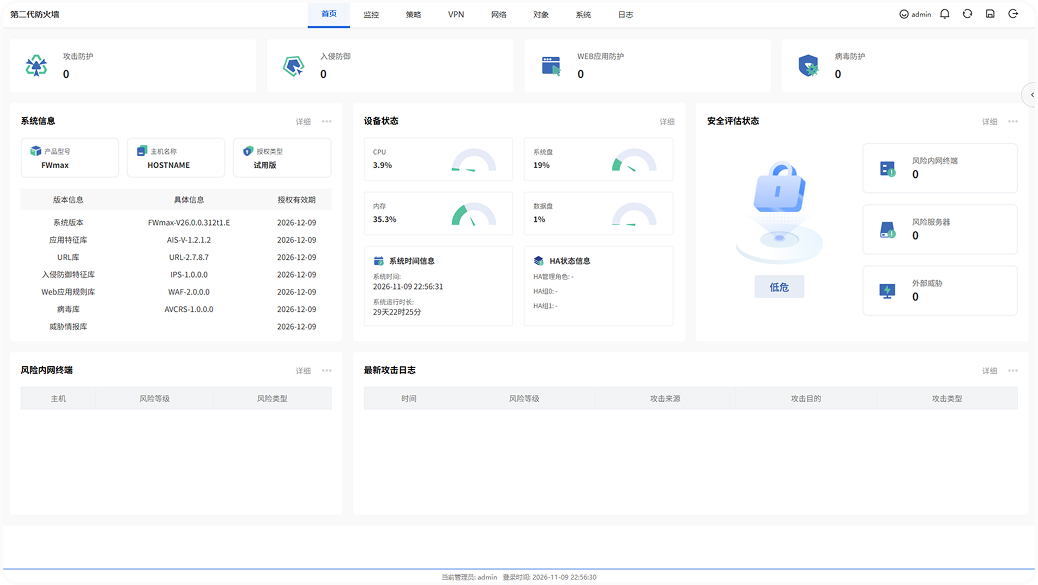
运维按“一张图看懂安全”来做,流量、威胁、用户行为收在一个视图里,SNMP、Syslog、API都能对接,与安全管理平台、日志审计、堡垒机联动。设备上到几十台,管得动比买得便宜重要。
验收时,检查的人往往不看你那张证,他看三张表。资产表:边界上挂了多少东西,有没有一台没人认领。策略表:访问控制是否最小化,有没有源、目的、端口全填“任意”的全通策略。日志表:告警有没有闭环,日志能不能倒查。
这三张表其实对应三件事:资产有人管、准入有人守、边界有人看。深盾安视目前有安全运维平台、网络接入控制系统、下一代防火墙三款产品拿到《网络安全专用产品安全检测证书》,正好一人守一件事。防火墙是其中第一道门,也是最后一道还能拦住的地方。
证书是入场券,不是终点。对采购方,它意味着厂商愿意送产品进第三方实验室,按国家标准逐项验一遍。对厂商,它意味着每一次版本升级、每一个新增功能,都要重新对一遍标准。所以过检之后,真正要看的是三件事:融合度——一台设备能顶几台,策略和日志能不能收在一处;闭环度——事前能不能看见,事中能不能拦住,事后能不能倒查;可验收性——那三张表,厂商敢不敢陪你一起翻。

Article 25 of the revised Cybersecurity Law of the People’s Republic of China, effective on January 1, 2026, stipulates that critical network equipment and specialized cybersecurity products can only be sold or provided after passing security testing conducted by qualified institutions. Firewalls are included in the product catalog; untested products are prohibited from commercial sales. The revised law also imposes strict penalties for violations. Article 63: Anyone selling untested or non-compliant specialized cybersecurity products shall be ordered to cease sales, issued a warning, and have illegal gains confiscated. If there are no illegal gains or the gains are less than RMB 100,000, a fine of RMB 20,000 to RMB 100,000 shall be imposed. If illegal gains exceed RMB 100,000, a fine of 1 to 5 times the illegal gains shall be imposed. The statutory obligation remains unchanged, yet the cost of non-compliance has risen sharply.

sting follows two national standards
GB 42250-2022 Information security technology — Security technical requirements for specialized cybersecurity products: the baseline standard covering all listed products, covering three layers: security functions, self-security and security assurance. It mandates log retention for no less than six months.
GA/T 1177-2014 Information security technology — Security technical requirements for second-generation firewalls: exclusive to firewalls. In addition to security strength, it defines performance and environmental adaptability metrics, including application-layer throughput, network-layer throughput, latency, maximum new connection rate and maximum concurrent connections, all subject to item-by-item testing. The DeepShield Next-Generation Firewall has fully passed all requirements under both standards.

Class-3 requirements under Cybersecurity Classified Protection 2.0 (GB/T 22239-2019) specify six control items for the Secure Regional Boundary, all implementable on the product中华人民共...:
Boundary Protection: All cross-boundary access and data traffic must pass through controlled interfaces. Unauthorized device access to the internal network and illegal outbound connections by internal users shall be detected and blocked.
Access Control: Access is granted under the principle of least privilege, not merely based on IP addresses. Zero-trust access binds user identity, terminal status and access permissions; no access is allowed without full authentication.
Intrusion Prevention: Multi-layer protection combining IPS, web security and threat intelligence to block both known and unknown threats.
Malware & Spam Prevention: Anti-virus and anti-spam filtering with online, automatic signature database updates.
Security Audit: Full-traffic log retention, attack chain traceback and automatic risk grading.
Trusted Verification: System measurement based on trusted root. This is an optional requirement for Class-3 systems, yet it is critical to confirm the measurement depth of the product.
The first indicator of boundary protection capability is consolidation performance. The DeepShield NGFW integrates firewall, intrusion prevention, anti-virus, web protection, application identification, VPN access, load balancing and security authentication into a single hardware appliance. Security policies are configured centrally, and all logs are viewed on one unified platform. The hidden cost of multi-device deployment lies not in hardware procurement, but in policy synchronization across multiple systems, log aggregation, and troubleshooting to identify the responsible device when security incidents occur.
The second indicator is closed-loop security capability.
Pre-incident: Vulnerability assessment to map the entire attack surface in advance.
During incident: IPS, anti-virus and web protection share the same signature database and behavioral analytics, blocking known and unknown threats at the same protection layer.
Post-incident: Full-traffic log storage, attack chain traceback, one-click blocking and synchronized policy rollout across the entire network.
The device must also deliver stable network performance. It supports mainstream routing protocols, IPSec/SSL VPN, intelligent path selection and traffic shaping. Active-active, active-standby deployment and link load balancing guarantee 7×24 uninterrupted operation for core business services.
O&M is designed around a unified security dashboard. Traffic statistics, threat alerts and user behavior are visualized on a single console. The device supports SNMP, Syslog and open API for integration with security management platforms, log audit systems and bastion hosts. When deploying dozens of devices, manageability matters far more than upfront procurement cost.
During project acceptance, auditors often pay less attention to the certificate and focus on three checklists:
Asset Inventory: A full list of all network assets connected to the security perimeter, ensuring no unclaimed devices exist.
Policy Checklist: Verify all access control policies follow the least-privilege principle; eliminate over-permissive rules with "any" for source IP, destination IP and port.
Log Checklist: Confirm all security alerts are closed with proper handling, and logs support full historical traceback.
The three checklists correspond to three core security responsibilities: asset management, access control and perimeter monitoring. DeepShield currently holds the Certificate of Security Testing for Specialized Cybersecurity Products for three products: security O&M platform, network access control system and next-generation firewall, covering all three responsibilities end-to-end. The firewall serves as the first line of defense — and the final barrier to block intrusions.
The certificate is merely an entry ticket, not the ultimate goal. For buyers, it proves the vendor has submitted the product to third-party labs for full compliance testing against national standards. For vendors, every firmware upgrade and new feature release requires re-verification against the standard requirements. Once certified, three core capabilities shall be evaluated:
Integration Level: Hardware consolidation efficiency, centralized policy configuration and unified log management.
Closed-Loop Protection: Full visibility pre-incident, effective blocking during attacks, and complete traceability post-incident.
Acceptance Compliance: Whether the vendor can fully support the audit against the three acceptance checklists.

