

 2026-10-21

监所监控私接设备难追溯?庭审录像跨网访问无管控?智慧司法建设提速背后,视频专网边界安全隐患持续凸显。一旦敏感数据泄露、非法终端入侵,不仅影响业务运转,更将面临严肃的合规问责。
随着智慧法院、智慧监狱、政法跨部门大数据办案平台相继落地,司法视频专网早已不只是"监所监控"的网络——摄像机、NVR、执法记录仪、服务器、PC终端及其他物联网设备混布在一张网里,边界越来越模糊,风险却越来越具体。
政策同样在收紧,国务院令第799号《公共安全视频图像信息系统管理条例》自2025年4月1日起正式施行;公安部随后印发《公共安全视频图像信息系统监督管理工作规定》(公通字〔2025〕11号);叠加《网络安全法》及网络安全等级保护2.0对安全区域边界、安全通信网络、安全管理中心的刚性要求,司法视频专网正面临"安全事件风险"与"合规检查压力"的双重考验。
司法视频专网的3类高危风险
一、非法终端接入防不胜防:运维厂商自带笔记本调试、新增设备未报备直接接线、报废设备私接复用等,点位分散在监区、庭审场所、办公区,设备多、厂商杂,长期"重联网、轻准入",让交换机上每一个空余端口都成了潜在入口。
二、跨网越权访问隐患突出:视频专网与法院内网、司法行政办公网、互联网之间存在调阅、上报、运维等数据交互需求,一旦边界隔离不严、访问权限过宽,越权调阅、违规外联、数据批量外带就可能在"合法通道"里发生。非授权人员可通过边界漏洞越权访问监所监控、庭审录像等敏感资源,不仅存在重大数据泄露风险,且违规行为难以定位追溯。
三、等保合规压力持续加大:司法行业信息系统普遍按等保三级建设,要求设备可信接入、边界受控隔离、终端合规使用、数据受控流转、日志集中留存,靠防火墙加杀毒软件的"老三样"很难覆盖,整改常常陷入"反复返工"。
两个核心场景:隔离+管控双管齐下
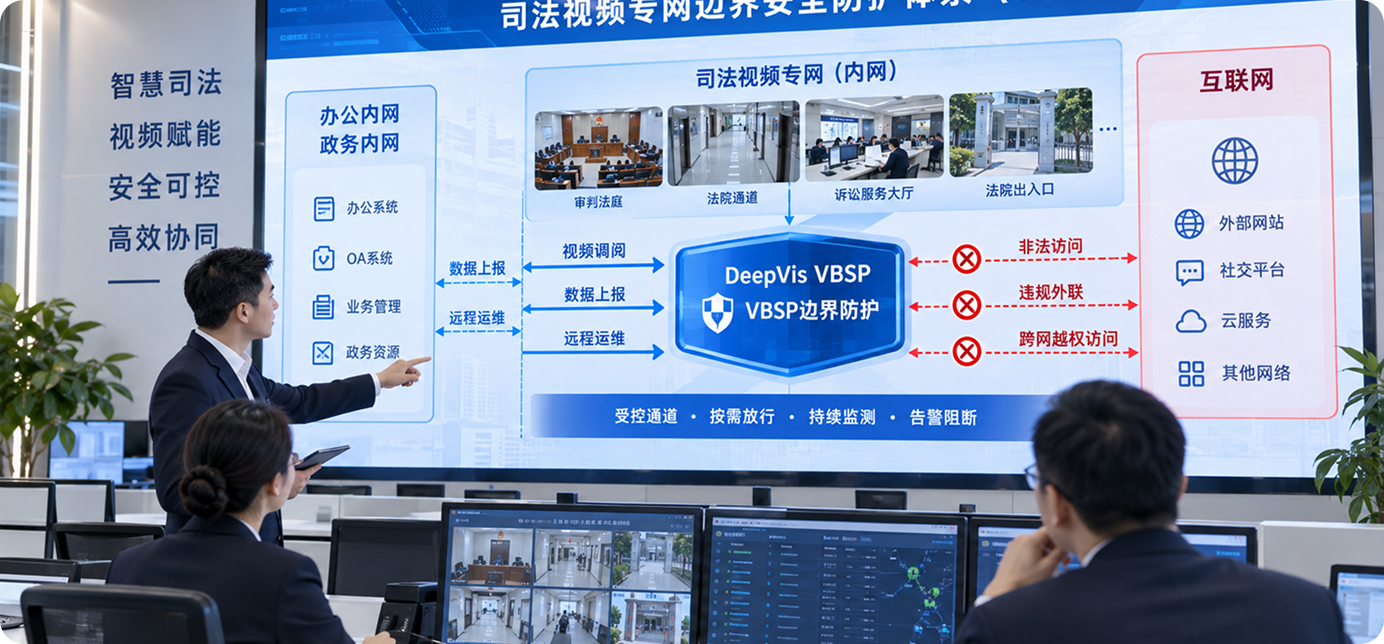
内外网隔离,边界不再"靠自觉"。司法视频专网需要与内网、互联网做安全隔离,但完全物理断开并不现实——视频调阅、数据上报、远程运维都要跨网。深盾安视VBSP视域边界安全管理系统在边界处建立"受控通道":跨越边界的访问和数据流,只能经过指定接口、指定策略进行通信;系统持续监测网络边界变化,对非法私接、违规外联及时发现、告警和阻断,让"默认拒绝、按需放行"从制度要求变成技术事实。
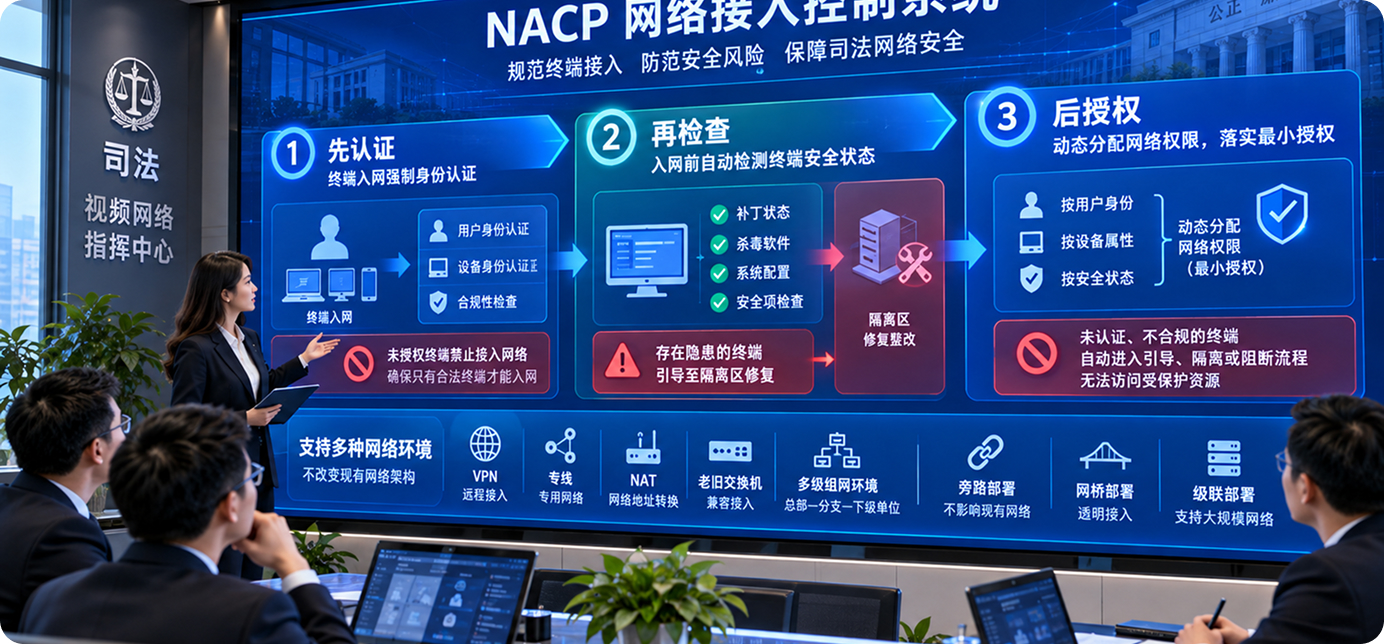
第三方设备入网安全管控。第三方运维设备、新增摄像机、临时测试终端是司法视频专网最常见的风险入口。深盾安视NACP网络接入控制系统建立标准化准入流程:先认证——终端入网强制身份认证,未经授权禁止接入网络,确保只有合法终端才能入网;再检查——入网前自动检测终端补丁状态、杀毒软件、系统配置等安全项,对存在隐患的终端引导至隔离区修复,确保入网终端持续符合安全标准;后授权——按用户身份、设备属性和安全状态动态分配网络权限,落实"最小授权"。未认证、不合规的终端,自动进入引导、隔离或阻断流程,无法访问受保护资源。对VPN、专线、NAT、老旧交换机等多级组网环境,NACP支持旁路、网桥、级联部署,不改变现有网络架构。
视域边界方案:一套组合拳,覆盖三类边界
VBSP把网络接入边界、终端使用边界、视频数据边界装进一个平台:资产发现与设备指纹识别,先回答"网上到底有什么";非法接入阻断,对私接、仿冒、设备替换及时告警或阻断,守住边界接入首道关口;终端合规管控与外设管控,防违规使用;视频隔离存储、终端视频水印、外发审批,数据流转全程受控;告警联动、多级级联,一个平台集中呈现,支持省—市—县多级体系。
NACP把住"人—设备—权限"的准入关口:身份认证、安全测评、违规报警、行为规范、报表统计五大能力,覆盖PC、移动终端、专用设备与国产化终端;U盘等USB介质分类注册、读写管控,封堵数据外泄途径;违规外联即断即报,告警日志同步外送,支撑审计追责。
落地价值:四个“看得见”
边界清了:网络、终端、视频数据三类边界统一管理,不再多套系统割裂、重复建设;
风险控了:非法接入、设备仿冒、违规外联从"事后发现"变为"即时告警、秒级阻断";
合规稳了:边界防护、访问控制、身份鉴别、安全审计等测评项有对应技术措施支撑,整改不再盲目返工;
管理省了:用户、设备、IP、接入位置、资产信息集中管理,策略下发、告警、审计统一操作。
智慧司法建设,安全是底线。智慧司法的安全底线,不在于买多少台安全设备,而在于边界是否可控、身份是否可信、数据是否受控。深盾安视专注视频感知网络安全领域,已为全国多家司法监所、法院等单位提供成熟的边界安全防护方案。
Is it difficult to trace unauthorized devices connected to prison monitoring systems? Are there no controls for cross-network access to court trial recordings? As the development of smart judicial initiatives accelerates, boundary security risks on video private networks keep emerging. Once sensitive data is leaked or illegal terminals intrude the network, business operations will be disrupted, and severe compliance accountability will follow.
With the rollout of smart courts, smart prisons and cross-department big-data case-handling platforms for politics and law authorities, judicial video private networks are no longer limited to “prison monitoring” alone. Cameras, NVRs, law enforcement recorders, servers, PCs and other IoT devices are deployed on one converged network. Network boundaries are blurring, while risks are becoming more tangible.
Policies are also tightening. Administrative Decree No. 799, the *Regulations on the Administration of Public Security Video Image Information Systems*, took effect on April 1, 2025. The Ministry of Public Security subsequently issued the *Provisions on the Supervision and Administration of Public Security Video Image Information Systems* (Gongtongzi〔2025〕No.11). Together with the rigid requirements of the Cybersecurity Law and Cybersecurity Classified Protection 2.0 for security zone boundaries, secure communication networks and security management centers, judicial video private networks are facing dual pressures: cybersecurity incident risks and compliance inspection requirements.
Three High-Risk Categories for Judicial Video Private Networks
1. Undetectable illegal terminal access
Operation and maintenance engineers connecting their own laptops for commissioning, direct wiring of newly added devices without filing, and reuse of scrapped devices through unauthorized connections. Monitoring points are spread across prison zones, courtrooms and office areas. With massive devices from diverse vendors, the long-standing practice of “prioritizing networking over access control” turns every spare port on switches into a potential entry point.
2. Prominent risks of cross-network unauthorized access
Data interaction such as video retrieval, reporting and O&M exists between video private networks, court internal networks, judicial administrative office networks and the internet. Weak boundary isolation or overly broad access permissions may lead to unauthorized video retrieval, illegal external connections and bulk data exfiltration through “legitimate channels”. Unauthorized users may exploit boundary vulnerabilities to access sensitive resources including prison surveillance footage and trial recordings. This creates major data leakage risks, and violations are hard to trace.
3. Mounting pressure for Classified Protection compliance
Most judicial information systems are built for Class-3 classified protection, which mandates trusted device access, controlled boundary isolation, compliant terminal usage, regulated data circulation and centralized log retention. Traditional solutions relying merely on firewalls and antivirus software cannot meet these requirements, often resulting in repeated, ineffective rectification work.
Two Core Scenarios: Combined Isolation and Control
Internal-External Network Isolation: Boundary Security No Longer Relies on Self-Discipline
Judicial video private networks require security isolation from internal office networks and the internet, yet full physical disconnection is impractical — cross-network access is necessary for video review, data submission and remote O&M. The DeepShield Anshi VBSP Video Boundary Security Management System establishes **controlled channels** at network boundaries. Cross-boundary access and data flows are only permitted via designated interfaces and policies. The system continuously monitors boundary changes, detects, alerts and blocks unauthorized connections and illegal outbound links in a timely manner, turning the institutional principle of “deny by default, allow on demand” into technical reality.

Security Control for Third-Party Device Access
Third-party O&M devices, newly installed cameras and temporary test terminals are the most common risk entry points for judicial video private networks. The DeepShield Anshi NACP Network Access Control Platform implements standardized admission workflows:
Authentication first: Mandatory identity verification for terminals seeking network access. Unauthorized terminals are blocked from connecting.
Security inspection next: Automatic pre-access checks for terminal patch status, antivirus programs, system configurations and other security indicators. Terminals with vulnerabilities are quarantined for remediation to meet security standards before admission.
Authorization afterwards: Dynamically assign network privileges based on user identity, device attributes and security status to enforce the principle of least privilege.
Uncertified or non-compliant terminals are automatically guided to quarantine or blocked from accessing protected resources. Supporting bypass, bridge and cascaded deployment for multi-layer networking environments including VPNs, dedicated lines, NAT and legacy switches, NACP works without altering existing network architectures.

Video Boundary Solution: An Integrated Suite Covering Three Types of Boundaries
VBSP unifies network access boundaries, terminal usage boundaries and video data boundaries on one platform:
Asset discovery and device fingerprinting to identify all online assets;
Illegal access blocking, with real-time alerts or intervention for unauthorized connections, device spoofing and device replacement to secure the primary access gateway;
Terminal compliance and peripheral control to prevent improper usage;
Isolated video storage, terminal video watermarking and outbound approval for full-lifecycle control of data flows;
Linked alerts and multi-level cascading management for centralized visualization, supporting provincial-municipal-county hierarchical governance.
NACP secures the “human-device-permission” access gateway with five core capabilities: identity authentication, security assessment, violation alerts, behavior governance and statistical reporting. It supports PCs, mobile terminals, specialized equipment and domestic hardware/software terminals. USB media such as flash drives are registered by category with read-write restrictions to block data leakage. Illegal outbound connections trigger immediate disconnection and alerts, with alert logs synchronized externally to support auditing and accountability.
Implementation Value: Four Dimensions of Visibility
Clear boundaries: Unified management of network, terminal and video data boundaries, eliminating system silos and redundant deployment.
Controllable risks: Illegal access, device spoofing and unauthorized outbound links shift from post-incident detection to instant alerting and sub-second blocking.
Stable compliance: Technical controls are in place to satisfy assessment requirements for boundary protection, access control, identity authentication and security auditing, avoiding blind, repetitive rectification.
Simplified management: Centralized management of users, devices, IP addresses, access locations and asset information, with unified policy distribution, alert handling and auditing.
Conclusion
Security is the bottom line for smart judicial development. A robust security foundation for smart justice depends not on the quantity of security hardware deployed, but on controllable boundaries, trusted identities and regulated data. DeepShield Anshi focuses on cybersecurity for video perception networks, delivering mature boundary protection solutions to numerous judicial prisons and courts nationwide.

