
 2026-10-12

当海量摄像头成为城市数字感知的“眼睛”,它同时也成为网络攻击的重点突破口。碎片化的单点防护,已经难以应对视频专网复杂的系统性安全风险。
随着雪亮工程、智慧城市、智慧警务等项目规模化落地,视频感知设备遍布城市各个角落,摄像头、NVR、各类视频业务终端构成规模庞大的视频全息感知网络。但繁荣背后,安全短板日益凸显:前端设备品牌型号繁杂,物联网资产底数不清;仿冒终端私接入网、设备漏洞频发;边界管控割裂,视频数据访问权限混乱;操作行为缺少完整审计追溯,传统安全产品 “重边界、轻终端、弱数据、缺审计”,只能实现局部点状防护,很难形成端到端闭环防御能力。
国家高度重视视频安全建设
国家层面出台了多项政策标准规范视频安全建设:
GB/T28181-2022《公共安全视频监控联网系统信息传输、交换、控制技术要求》统一了联网系统基本要求和安全要求;
GB35114-2017《公共安全视频监控联网信息安全技术要求》规定了视频信息、控制信令的技术标准;
面对当前视频安全形势,构建全面的视频网安全体系已成为各行业刚性需求。近日,深盾安视正式对外发布视频网安全全栈产品体系,十余款产品集中亮相,产品线同步升级至26.0.0 版本。本次发布围绕视频监控网络专属场景,构建资产安全、接入管控、数据安全、安全审计四大产品域,打通 “资产可知、接入可控、数据可管、行为可审、威胁可辨、响应可追” 完整全链路安全能力,为警务、政法、交通、能源、智慧社区等关键行业,提供体系化的视频全息感知网安全解决方案。
四大产品域,构建视频安全闭环底座
某市公安局科信部门做年度视频专网巡检,账面写着“接入 12 万路前端”,但精确到品牌、型号、固件版本,台账里很多都是空白的。新建小区、地铁站、临时安保点陆续接入的设备,有的登记在册,有的只在验收时“留了张表”。一次,网安部门通报某品牌 NVR 存在高危漏洞,要求紧急排查,运维团队连夜组织人员逐个点位手工核对,用了整整三天才完成,期间还出现多起误报和漏报。
视频运维:摸清家底,看见看不见的风险
代表产品:VOPS 网络信息资产安全管理系统
视频网络中摄像头、NVR、服务器等物联网设备数量庞大,传统网管工具普遍存在物联网资产识别盲区。VOPS 系统实现视频网络资产自动化识别、漏洞常态化检测,自动梳理全网资产台账,实时监测每一台前端设备的安全状态,解决 “资产看不见、风险摸不清” 的行业痛点,为整体安全治理打下基础。
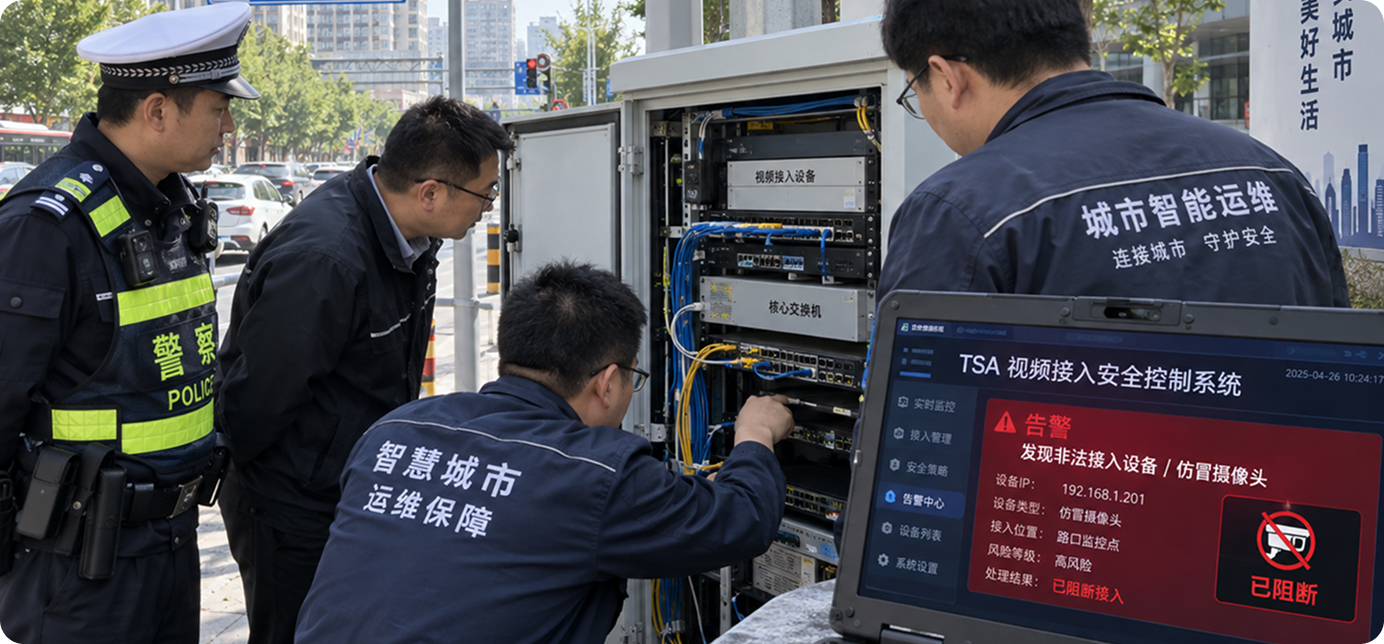
某区公安分局情报指挥中心值班员发现,辖区一处新建路口的“在线摄像头”状态灯长亮,实际点位却一直没有视频回传。技术排查发现,这个点位被人接入了仿冒设备,直接占用真实设备的 IP 和注册信息,持续时间长达数周。事件暴露了视频专网前端准入的盲区:摄像头物理点位分散在城市各个角落,网线裸露、交换机端口开放,任何人都可以携带设备“挂”上专网。事后想溯源,接入源头难追溯,是否还有其他仿冒终端存在也不得而知。
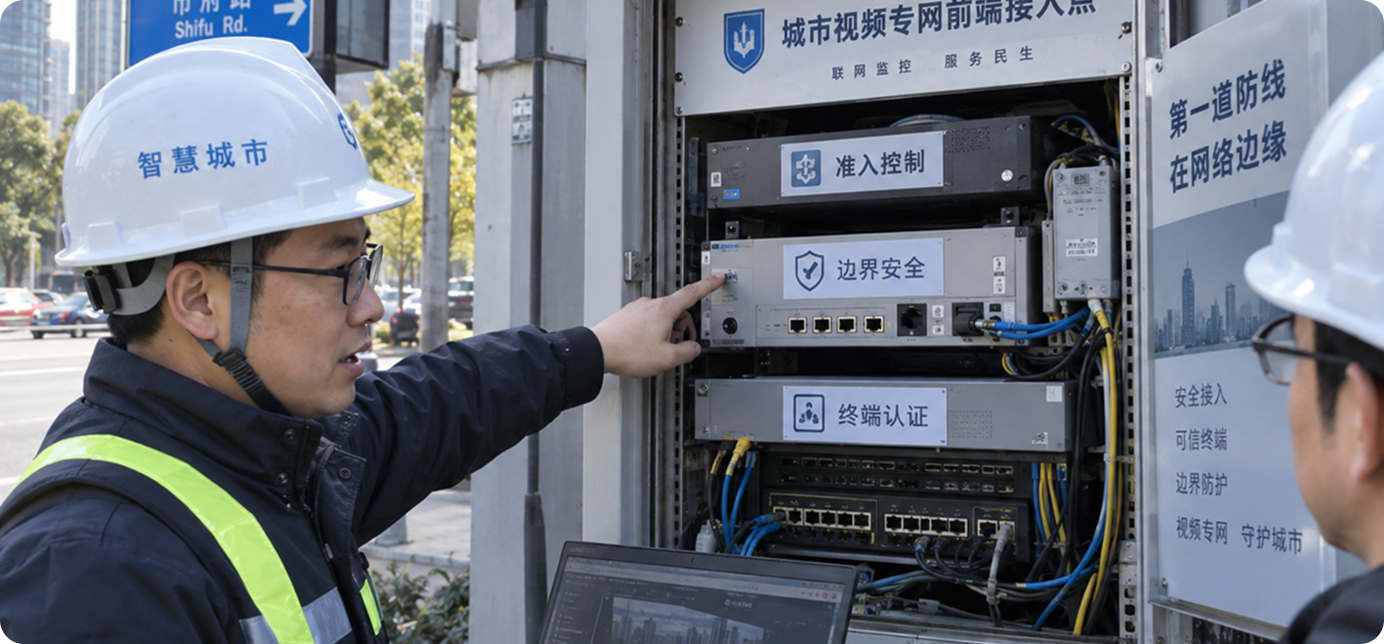
—— 风险已经从“网络外部”渗透到了“网络入口”前端,边界是真正的第一道关口,视域边界产品解决方案通过准入控制技术牢牢守护视频网边界安全。
视域边界:守住入口,分层阻断非法入侵
代表产品:TSA 视频接入安全控制系统、VBSP 视域边界安全管理系统、NACP 网络接入控制系统
接入是视频网络风险的第一道关口。三款产品协同构建分层接入安全体系:TSA 实现摄像头准入控制、非法设备接入阻断;VBSP 承担跨网数据交换的边界安全管控;NACP 完成全网终端身份认证与网络权限划分。从前端终端入网、跨网交换,再到全网权限管控层层设防,抵御仿冒设备、未知终端非法渗透,把风险拦截在网络入口。
某地发生一起敏感案件,案件现场监控视频被办案民警在个人手机上截图,部分截图经社交平台二次传播,引发舆情。事后调查发现,该民警通过正常权限调阅了案件相关视频,但在没有任何管控、没有任何痕迹的情况下,完成了“截图—外发”全流程。事件暴露出视频数据访问的天然漏洞:合法权限 ≠ 合法使用。缺乏对数据访问行为的精细化管控,以及对高敏感内容(人脸、车辆、案事件现场)的专门保护机制,数据一旦流出,难以追责、无法挽回。
—— 数据安全的关键不是“能不能看到”,而是“看到之后能不能管住”。深盾安视视域数据安全产品解决方案对数据进行了全生命周期的防护。
视域数据:源头治理,守护视频敏感数据
代表产品:VDP 视频数据安全访问控制系统、VDSP 视域数据安全平台
视频图像属于高价值敏感数据,违规调阅、越权访问、数据外泄是行业高频风险。VDP 对视频数据访问权限做精细化颗粒度管控;VDSP 完成数据分类分级以及全生命周期安全治理。聚焦数据使用全流程,从源头遏制视频数据泄露、违规滥用等安全事件发生。
某区发生一起重要视频证据“消失”事件:案件复核时发现,核心点位近 3 天的录像存储完整,但部分关键时段的录像被人为删除。技术部门介入调查时发现,该视频平台操作日志仅记录了“用户登录/退出”等基础事件,对“删除录像”“导出录像”“修改配置”等高危操作缺乏专项审计,数据库操作记录更是一片空白。整整一周的调查,没有定位到具体责任人和操作时间窗,案件推进因此受阻。
—— 缺乏“操作可回溯、行为可取证”的审计能力,再好的防护体系也会留下黑洞。通过深盾视域综合审计方案,即可解决以上问题。
综合审计:行为留痕,满足合规追溯要求AAA
代表产品:VISA 视频综合应用安全审计系统、DSA 数据库安全审计系统、OSA 运维安全审计系统
满足等保2.0 日志留存、事件追溯的硬性合规要求。VISA 完整记录视频业务用户操作与管理行为;DSA 深度检测数据库操作风险、及时告警异常行为;OSA 实现运维人员远程操作录屏级审计。做到所有操作行为全程留痕,发生安全事件可回溯、可定位、可取证。
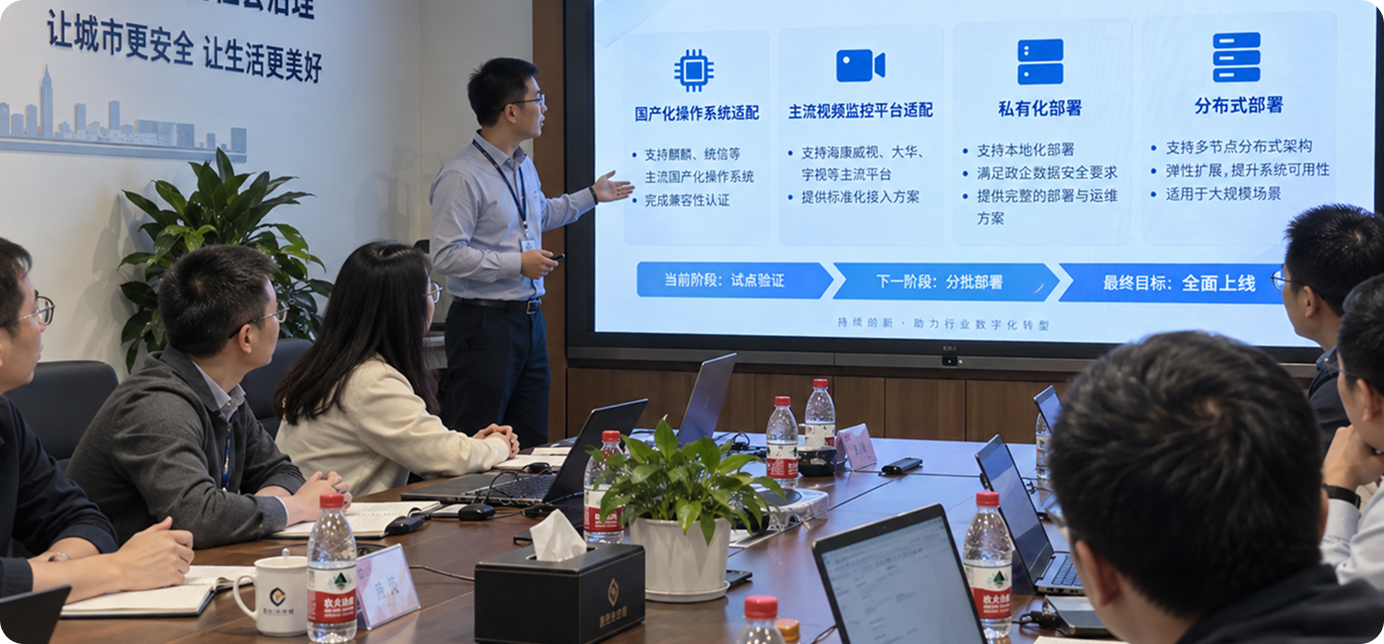
版本升级,适配国产化多元落地场景